기술과 과학
사기 막겠다며 모은 운전면허증 1.5억장, 암시장의 "만능 열쇠" 됐다
인증 대행업체 털려 장관·수사기관 간부 면허증까지 유출...확인 뒤 즉시 지우지 않는 데이터 장사가 불러온 참사

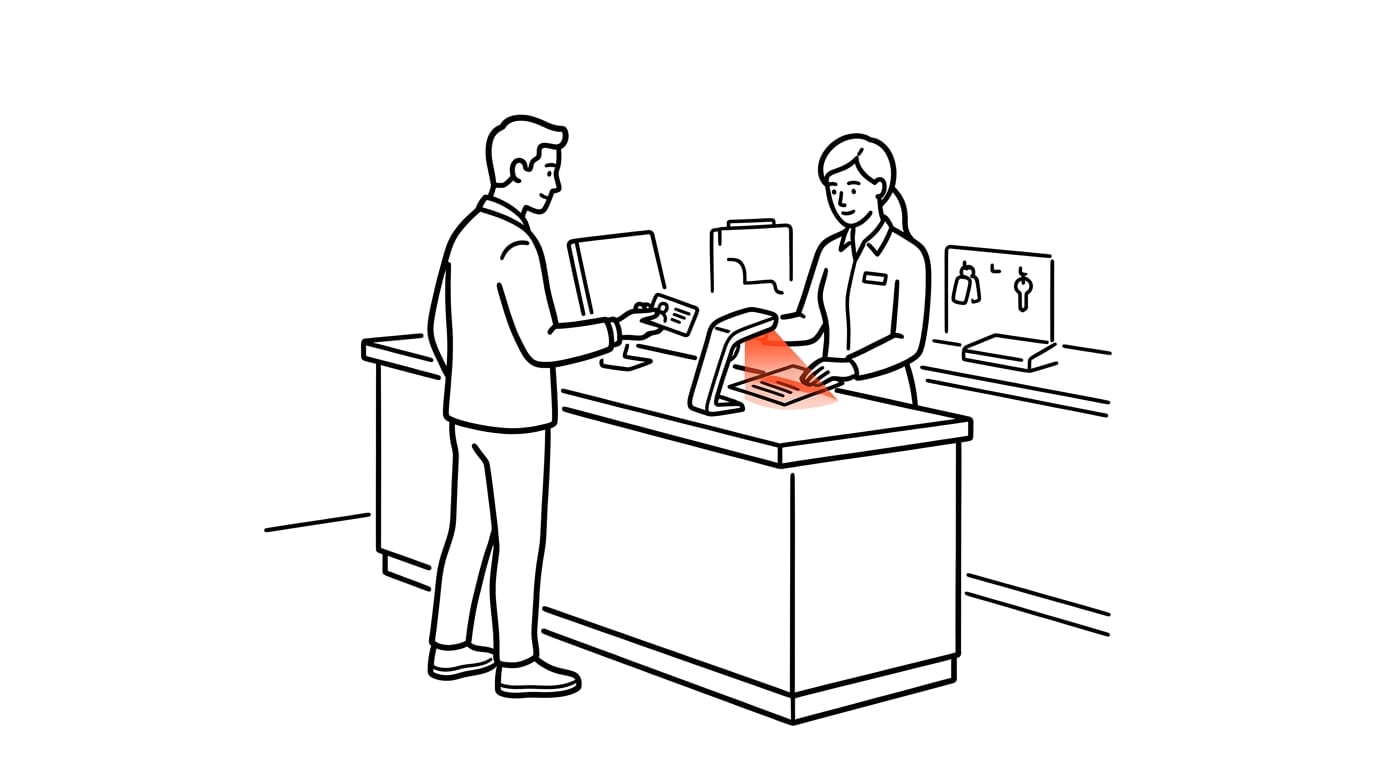
불법 거래가 이뤄지는 다크웹의 한 암시장 사이트에 운전면허증 스캔 파일이 매물로 나왔다. 미국과 캐나다 주민 1억 5,300만 명의 면허증을 판독 장비로 복사한 분량이다. 유출된 스캔 파일은 이름과 면허 번호만 적힌 단순 문서 수준에 머물지 않았다. 면허증 앞뒤 사진은 물론 위조를 가려내는 적외선과 자외선 정밀 촬영 이미지까지 포함된 고해상도 파일이었다. 유출된 면허증 명단에는 미국 국방장관과 연방수사국(FBI) 간부의 면허증까지 들어 있었다. 과연 정교한 해커 1명의 공격 기술 때문이었을까. 본인 확인을 민간에 넘긴 인증 체계는 바로 이 질문에서 출발한다.
운전면허증은 차량 운전 자격을 증명하기 위해 정부가 발급하는 공적 신분증이다. 일상에서도 이 면허증은 신원과 성인 여부를 확인하는 대표적인 본인 확인 수단으로 쓰인다. 렌터카를 빌리거나 호텔에 묵을 때, 성인 인증이 필요한 매장에 들어설 때 직원이 눈으로 신분증을 살피던 시절이 있었다. 하지만 사기와 위조를 더 완벽하게 걸러내야 한다는 요구가 커졌다. 현장 확인은 점차 디지털 판별 기술로 바뀌었다. 개별 기업이 고가의 판독 장비와 소프트웨어를 직접 구축하기는 어렵다. 전문 신분 인증 대행업체에 판별을 맡기는 외주화가 자연스럽게 표준으로 자리 잡았다.
미국 루이지애나주의 인증 대행업체 아이디스캔닷넷은 전 세계 2만여 곳에 신분증 판독 솔루션을 공급했다. 허츠 렌터카와 대형 유통업체, 19개 주 1,000여 개 대마초 매장이 이 솔루션을 썼다. 이 회사의 판독 시스템이 매달 처리하는 본인 확인만 2,100만 건에 달했다. 문제는 이 업체가 신분증 진위 여부를 확인한 뒤 데이터를 즉시 지우지 않았다는 점이다. 정밀 스캔 이미지를 서버 데이터베이스에 차곡차곡 축적해 두었다. 해커는 1년 넘게 이 데이터베이스를 실시간으로 탈취했다. 사이트가 문을 연 뒤에도 하루에 40만 건의 면허증이 새로 채워졌다.
신원 도용을 막겠다며 도입한 장치가 거꾸로 가장 치명적인 신원 도용의 무기로 변했다. 비밀번호나 신용카드 번호는 유출되면 새로 발급받으면 그만이다. 하지만 정밀 스캔한 면허증 원판 이미지는 평생 바꿀 수 없다. 암시장에 풀린 이 면허증 데이터는 어디에나 악용될 수 있다. 은행 계좌 개설이나 비대면 대출 심사는 물론이다. 가정폭력 피해자나 증인 보호 프로그램 대상자처럼 신분을 숨겨야 하는 사람들의 위치를 특정하는 데까지 악용될 수 있다.
본인 확인의 본질은 상대방이 유효한 자격을 갖췄는지 순간적으로 검증하는 일이다. 따라서 신분증 사본을 영구히 보관할 이유는 어디에도 없다. 필요한 자격만 증명하고 신분증 문서는 즉시 파기하는 최소 수집 원칙을 법으로 강제하지 않았다. 민간 업체의 데이터 축적을 방치한 결과는 고스란히 돌아왔다. 인증의 편의는 기업이 챙겼다. 평생 지속될 보안 위험은 시민의 짐이 됐다.
연방수사국(FBI) 뉴올리언스 지부는 아이디스캔닷넷의 데이터 유출 경위에 대한 공식 수사에 착수했다. 수사 소식이 알려진 직후 불법 판매 사이트는 다크웹에서 접속을 끊었다. "이 서비스는 더 이상 이용할 수 없다"는 짤막한 안내문만 남긴 채였다.
이 글이 어땠나요?
눌러 주시면 다음 글을 쓸 때 소중한 참고가 됩니다.